

セキュリティ団体JNSAに不正アクセス、最大1.5万件の個人情報流出か


日本の情報セキュリティの普及・啓発に取り組む日本ネットワークセキュリティ協会(JNSA)は11月6日、同協会が運営する「情報セキュリティ理解度チェックサービス」が第三者による不正アクセスを受け、最大15,128件の利用者情報が漏えいした可能性があると発表しました。
JNSAは情報セキュリティに関する調査研究や教育、人材育成などを行うNPO法人です。セキュリティ関連企業や専門家などが参加し、国内のセキュリティ水準の向上に向けた活動を展開しています。
今回被害を受けたサービスは企業や団体が従業員のセキュリティ知識を確認するためのオンラインテストです。組織の管理者が社員・職員を登録し、Web上で問題を受講させることで個人や組織全体の理解度を把握できます。
漏えいした可能性がある情報には管理者の氏名、企業名、メールアドレス、組織所在地、従業員数、業種のほか、利用者のIDとパスワードなどが含まれます。なお、パスワードはハッシュ化されており、受講者は個人名を使用せずにIDで管理することも可能な仕組みです。
JNSAが不正アクセスを確認したのは11月4日で現在の調査では10月30日夜頃から侵入が行われていた可能性が判明しています。
同協会は被害拡大を防ぐため対象サービスを停止し、外部の専門事業者と協力して原因や影響範囲を調査しています。具体的な侵入経路は明らかになっておらず、漏えい件数も今後変動する可能性があります。
個人情報流出で懸念される二次被害と対策
個人情報の流出で注意が必要なのは漏えいした情報を悪用した詐欺や別のサービスへの不正ログインなどの二次被害です。
情報処理推進機構(IPA)は10月26日、個人情報が漏えいした際の対処法をまとめた注意喚起を公開し、流出した情報の種類に応じた対策を呼びかけています。
例えば氏名やメールアドレス、勤務先などが流出すると、実在する企業や担当者を装った偽メールに悪用される可能性があります。こうしたメールから偽サイトへ誘導され、ログイン情報やクレジットカード情報などを盗み取られる恐れがあります。
また、IDとパスワードが流出した場合、同じ認証情報を使い回している別のサービスにも不正ログインされる危険があります。パスワードがハッシュ化されていても方式やパスワードの強度によっては元の文字列を推測される可能性があるため、注意が必要です。
IPAは対策として公式サイトなどで漏えい情報を確認したうえで必要に応じてパスワードを変更し、多要素認証やパスキーを設定することを推奨しています。
情報漏えいの発表後には被害確認やパスワード変更を促す偽メールが届く可能性もあるため、メール内のリンクを安易に開かず、公式サイトや正規の窓口から情報を確認することが重要です。
【代表インタビュー】バイナンスで約1兆円流出|資産の8割を仮想通貨で持つCrypto Times代表は、どこに置いているのか

Ether.fiカードは普段のお買い物からネットショッピングまで、Visa加盟店で幅広く使える仮想通貨クレジットカードです。対象のカード決済で3%のキャッシュバックが受けられます。
仮想通貨を国内の取引所で日本円に換えて銀行口座へ出金する。そんな手間を省いて、日常の支払いをもっとスムーズに。
現在、エントリーモデルの年会費は無料なので是非この機会に登録してみましょう!
Ether.fiカードとは?
Ether.fiカードは普段のお買い物からネットショッピングまで、Visa加盟店で幅広く使える仮想通貨クレジットカードです。対象のカード決済で3%のキャッシュバックが受けられます。
仮想通貨を国内の取引所で日本円に換えて銀行口座へ出金する。そんな手間を省いて、日常の支払いをもっとスムーズに。
現在、エントリーモデルの年会費は無料なので是非この機会に登録してみましょう!
Ether.fiカードとは?
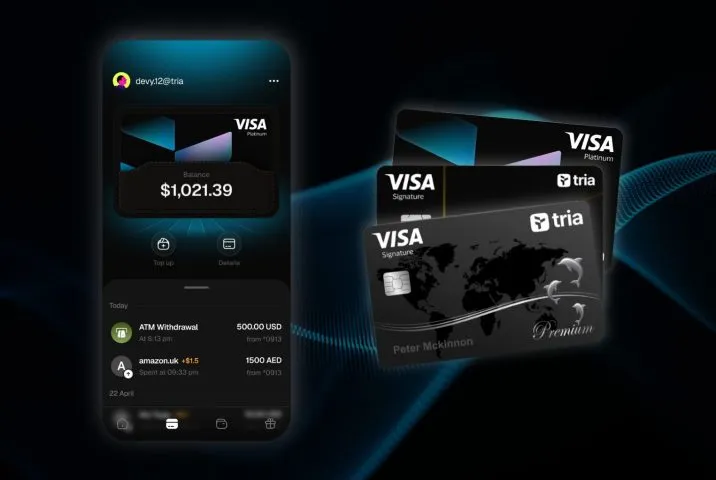
Triaカードは世界中で使える仮想通貨クレジットカードで、最大6%が仮想通貨でキャッシュバックされます。
資産運用や最大40倍レバレッジの仮想通貨取引も同一のカード管理アプリから行えます。「バーチャルカードプラン」は期間限定割引となっているため是非この機会に登録しておきましょう。(登録に必要なアクセスコード:MWVJXJ6475)
Triaの特徴
Pick up
ニュース/解説記事
-

ALL
-

NFT
-

Web3ゲーム
-

DeFi
-

取引所