

PHP脆弱性でビットコイン懸賞サーバー突破、秘密鍵ミスで賞金は幻に
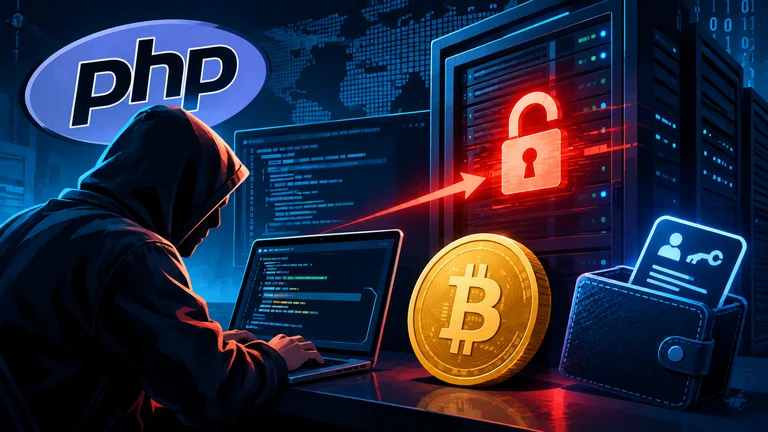


PHPの重大な脆弱性の悪用可能性を試す公開チャレンジ「Steal My Bitcoin」のサーバーが10月25日に突破されました。Killaと名乗る研究者がサーバー上でコードを実行し、隠されたウォレットの認証情報を取り出しました。
主催者のジェームズ・パヴール氏は、サーバーのログが研究者の主張を裏付けていると確認しています。ただし主催者側が誤った秘密鍵を保存していたため、研究者は賞金のビットコインを直接受け取れませんでした。
このチャレンジは10月21日に公表されたPHPの2つの重大な脆弱性(CVE-2026-109618、CVE-2026-109619)を受けて始まりました。研究者らは、影響を受けるサーバーで遠隔からコードを実行できる恐れがあるとしていました。当初の設定では、PHPの組み込みサーバーが通常のHTMLを返すだけで、脆弱な機能に届きにくい状態でした。そのため、サーバーが破られないことを根拠に、脆弱性は誇張されているとの見方も出ていました。
これに対しHacktron共同創業者のモハン・ペダパティ氏は、設定に問題のある課題を根拠にすると企業が更新を先送りしかねないと警告していました。パヴール氏は設定の問題を認め、10月25日13時(UTC)ごろにアクセス可能なPHPページを追加しました。攻撃が成功したのは同日15時47分38秒(UTC)で、変更から3時間足らずでした。研究者はその後、GitHubで概念実証を公開しています。
公開された証拠からはAIが攻撃でどのような役割を果たしたかは明らかになっていません。研究者自身も当初の試行の記録に欠落があることを認めています。それでも今回の結果は、未修正のPHP環境を放置する危険性を改めて示しました。
仮想通貨関連のサービス事業者にとって、迅速な更新の重要性が一層高まることになりそうです。
Triaカードはキャッシュバック率最大6%の仮想通貨クレジットカードです。Visaブランド対応のため世界中の店舗やオンラインショップで決済ができます。
専用アプリでは仮想通貨の資産運用や最大40倍レバレッジのトレードも可能。仮想通貨を用途に合わせて使いこなすことができるTriaを是非登録しておきましょう。(登録に必要なアクセスコード:MWVJXJ6475)
お申し込みはこちらTriaカードはキャッシュバック率最大6%の仮想通貨クレジットカードです。Visaブランド対応のため世界中の店舗やオンラインショップで決済ができます。
専用アプリでは仮想通貨の資産運用や最大40倍レバレッジのトレードも可能。仮想通貨を用途に合わせて使いこなすことができるTriaを是非登録しておきましょう。(登録に必要なアクセスコード:MWVJXJ6475)
お申し込みはこちらTriaカードはキャッシュバック率最大6%の仮想通貨クレジットカードです。Visaブランド対応のため世界中の店舗やオンラインショップで決済ができます。
専用アプリでは仮想通貨の資産運用や最大40倍レバレッジのトレードも可能。仮想通貨を用途に合わせて使いこなすことができるTriaを是非登録しておきましょう。(登録に必要なアクセスコード:MWVJXJ6475)
お申し込みはこちら
Ether.fiカードは普段のお買い物からネットショッピングまで、Visa加盟店で幅広く使える仮想通貨クレジットカードです。対象のカード決済で3%のキャッシュバックが受けられます。
仮想通貨を国内の取引所で日本円に換えて銀行口座へ出金する。そんな手間を省いて、日常の支払いをもっとスムーズに。
現在、エントリーモデルの年会費は無料なので是非この機会に登録してみましょう!
Ether.fiカードとは?
記事ソース:資料
Pick up
ニュース/解説記事
-

ALL
-

NFT
-

Web3ゲーム
-

DeFi
-

取引所