

Bitgetで約3.5億ドルが不正流出、秘密鍵は無事でも承認システムを突かれる|被害の中身と補填の行方を整理
Crypto Times 編集部


大手仮想通貨取引所のBitget(ビットゲット)は9月25日、自社が管理するウォレットから約3億5,160万ドル相当の仮想通貨が不正に送金されたと発表しました。同社によると秘密鍵は盗まれておらず、ウォレットを動かす社内システムに侵入した攻撃者が送金データを偽装し、Bitget自身の承認手続きを通して資金を引き出したとのことです。出金は停止したままで、損失は同社の保護基金で補填するとしています。
事件の発覚から半日ほどで、公式発表、ブロックチェーン上の送金記録、分析会社や海外メディアの調査が大量に出回りました。その中には数字の読み違いや、公式発表より踏み込んだ見出しも混じっています。本記事では一次情報を突き合わせ、日本時間9月25日夕方の時点で確かなことと、まだ分かっていないことを分けて整理します。
目次
- 1 Bitgetで何が起きたのか:約3億5,160万ドルが流出し、出金は停止中
- 2 公式発表は約8時間で4回更新された
- 3 攻撃の仕組み:秘密鍵は無事、狙われたのは「承認の手前」の社内システム
- 4 ブロックチェーンで追う資金の流れ
- 5 被害額が3つに分かれる理由
- 6 北朝鮮の関与は「Bitgetが強く疑う」段階、断定した機関はまだない
- 7 補填と出金の行方:原資は5,500 BTCの保護基金
- 8 利用者が気をつけたいこと:Walletとの混同と便乗詐欺
- 9 SNSで拡散した「Hyperliquid創業者の予言」は、今回の原因と別の話
- 10 次の焦点は24時間レポートと出金の再開
- 11 引用元・参考ソース
Bitgetで何が起きたのか:約3億5,160万ドルが流出し、出金は停止中
まずは、Bitgetが公式に認めている事実と、事件の規模感から確認します。
被害の範囲
Bitgetのセキュリティシステムが不正な送金を検知したのは、日本時間9月25日午前3時31分(協定世界時では24日18時31分)でした。約3時間後の午前6時30分、Gracy Chen(グレイシー・チェン)CEOがX(旧Twitter)でセキュリティ通知を出し、同じ内容をサポートセンターにも掲載しました。
— Gracy Chen @Bitget (@GracyBitget) September 24, 2026
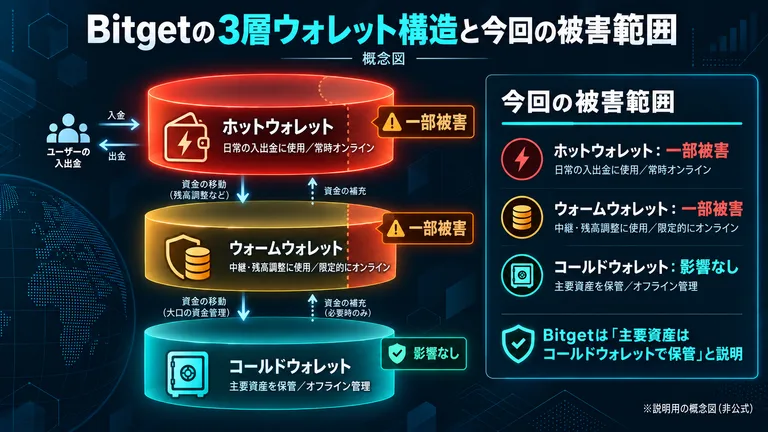
通知によると、影響を受けた資産は約3億5,160万ドルです。Bitgetは資産をホット、ウォーム、コールドの3層のウォレットに分けて管理しており、被害はホットとウォームの一部にとどまり、コールドウォレットは無事だとしています。入金と取引はこれまでどおり使え、出金だけが安全確認のために止められています。ユーザーの口座残高は正確で、損失の全額は4億6,400万ドル超を持つ「ユーザー保護基金」でまかなえるというのが同社の説明です。
今年最大の流出、市場は冷静
この金額が確定すれば、2026年に明らかになった取引所の流出事件として最大になります。米TheStreetは、ブロックチェーン分析会社TRM Labsの集計を引き、それまでの今年最大は9月6日のLiquid Network関連の約3億1,900万ドルだったと伝えています。米CryptoSlateは、Bitgetの分を加えると9月の被害総額は6億8,400万ドルを超え、4月を抜いて今年最悪の月になると試算しました。
規模の大きさに比べると、市場の反応は限られています。BitgetのトークンBGBは報道時点で3〜5%ほど下げましたが、ビットコインやイーサリアムに連れ安の動きは見られませんでした。現時点の市場は、今回の件をBitget固有の問題として受け止めているようです。
用語BOX
- ホットウォレット
- インターネットにつながったまま、日々の出金処理に使う財布。すぐに送金できる反面、攻撃にさらされやすい
- ウォームウォレット
- ホットとコールドの中間に置く財布。ホットの残高が減ったときの補充役で、ホットより厳しく管理される
- コールドウォレット
- ネットから切り離して保管する財布。取引所の資産の大半はここに置かれる
- ユーザー保護基金
- ハッキングなど利用者に責任のない損失を補うため、Bitgetが2022年に設けた積立。現在はビットコイン(BTC)5,500枚で運用されている
公式発表は約8時間で4回更新された
被害の大枠が分かったところで、Bitgetが何をいつ発表したのかを時系列で並べます。発表のたびに情報は具体的になり、北朝鮮への言及も強まっていきました。
発表の時系列
表の「9:30ごろまで」は、ライブ配信の内容を報じたCointelegraphの記事の公開時刻から逆算したものです。配信での発言は文書の発表と重みが違うため、本記事では「配信で述べた」と区別して扱います。
24時間レポートの期限
初報では「毎時更新する」とされていましたが、文書による更新は8時間で4回にとどまりました。約束された24時間レポートの期限は、日本時間9月26日午前6時30分ごろです。このレポートが期限どおりに出るかどうかは、初報の「すべてを透明に説明する」という約束の信用を左右しそうです。
攻撃の仕組み:秘密鍵は無事、狙われたのは「承認の手前」の社内システム
時系列の中で、攻撃の仕組みが初めて説明されたのが9時43分の追報です。
侵入の手口
— Gracy Chen @Bitget (@GracyBitget) September 25, 2026
Chen氏によると、攻撃者はウォレット基盤を支える重要なバックエンドシステムに侵入し、そこで送金データを偽装して、Bitgetの正規の承認プロセスを起動させました。秘密鍵が漏洩した可能性は排除されたとしています。配信では、ユーザーの出金申請も偽造されておらず、コールド・ホット・ウォームのどの層の鍵も取られていないと補足しました。
解説会社の経理にたとえると
金庫の鍵は1本も盗まれていません。ところが、支払依頼を作るシステムに入り込まれ、本物そっくりの依頼書を作られてしまいました。依頼書はいつもどおりの決裁ルートを通り、担当者は正規の手続きとして支払いを実行した、という流れです。鍵を守る仕組みが正しく動いていても、そこに届く指示が本物かどうかを確かめる仕組みが弱ければ、資金は出ていきます。
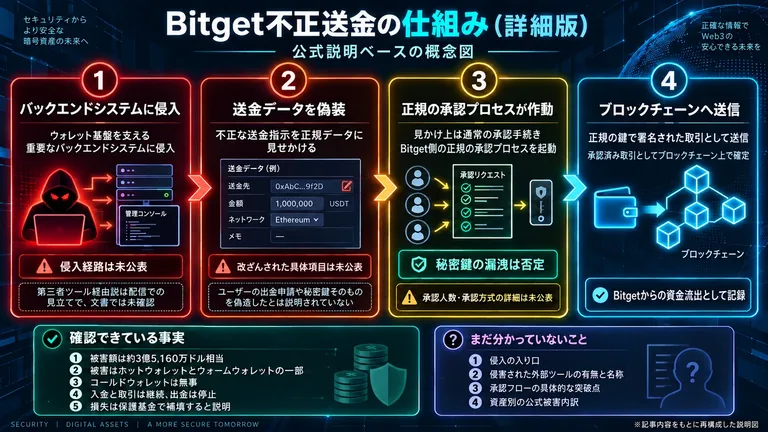
「第三者ツール」説は未確認
侵入の入り口はまだ公表されていません。中国語圏のメディアTechFlowなどは、Chen氏が配信で「Bitgetが日常的に使う第三者のツールが侵害され、それがウォレットのバックエンドに波及した」という趣旨を述べたと報じています。いわゆるサプライチェーン攻撃です。ただし文書の発表ではこの点に触れておらず、ツールの名前も出ていません。現時点では「CEOが配信で語った見立て」として受け止めるのが妥当だと考えます。
流出が止まるまで約3時間
もう一つ説明が待たれるのが、流出を止めるまでの時間です。公式発表では「検知から数分で緊急対応を始めた」とされていますが、後述するブロックチェーン上の記録では、Bitgetのウォレットからの送金は検知から約2時間50分後まで続いていました。対応チームを立ち上げた時刻と、実際に送金が止まった時刻の差がなぜ生まれたのかは、24時間レポートで確認したい点です。
ブロックチェーンで追う資金の流れ
ここからは、公式発表では分からない資金の流れを、ブロックチェーンの記録で追います。以下は米Forbes、米Unchained、英国の調査メディアYFarmXなどが送金記録を読み解いた再構成で、Bitgetの公式記録ではありません。
始まりは0.84 ETHのテスト送金
最初の動きは午前3時31分でした。ブロックチェーン閲覧サイトのEtherscanで「Bitget 6」と名付けられたホットウォレットから、0.84 ETH(イーサリアム)が当日作られたばかりのアドレスへ送られています(送金記録)。大きな額を動かす前に宛先を確かめる、少額のテスト送金と見られます。Bitgetが不正を検知した時刻と同じ分です。
ステーブルコインはすぐETHへ
テスト送金の後は立て続けでした。3時58分に約3,475万USDT(テザー)、4時01分にはUSDT0(複数のチェーンで使えるUSDTの派生版)約1,967万枚、USDC約1,285万枚、約7,131 ETHが送られています。ステーブルコインは発行会社が凍結できるため、攻撃者はすぐにETHへ換えました。USDT0は分散型取引所を通じてわずか6分で約7,111 ETHになり、相場より最大5%高い値段で買っていたとDecryptは報じています。割高でも急いで換えたことが分かります。
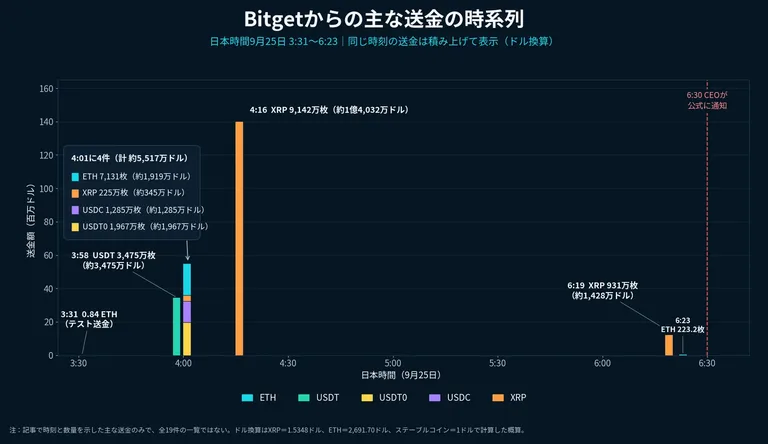
外部の目が最初に異変を指摘したのは、この交換でした。4時57分、オンチェーン観測者のDCF GOD氏がXで、USDT0の不審な交換を投稿しています。そこから公式発表までの約1時間半、SNSでは「Bitgetが攻撃を受けている」という情報が先に広がりました。
— DCF GOD (@dcfgod) September 24, 2026
最大の被害はXRP
金額で最も大きかったのはXRPです。XRP Ledger(XRPの台帳)上では、4時01分に約225万XRP、4時16分に約9,142万XRPがBitget名義のウォレットから同じ受取先へ送られました(4時16分の送金記録)。最初の数時間、分析者の集計が1億7,000万〜1億9,000万ドル程度にとどまったのは、イーサリアム系のチェーンだけを見ていて、このXRPの流れを拾えていなかったためです。
YFarmXは、XRPの送金に奇妙な点を見つけています。5時28分に約914万XRPの送金が試みられましたが、残高不足で失敗しました。要求額は、直前の大口送金の後に残っていた残高の「90%」とほぼ一致していました。その後、残高が補充されると、6時19分に約931万XRPの送金が成功しています。送金額を古い残高の数字から機械的に計算していた跡とみられます。攻撃者は、自動化された仕組みで資金を抜いていた可能性があります。
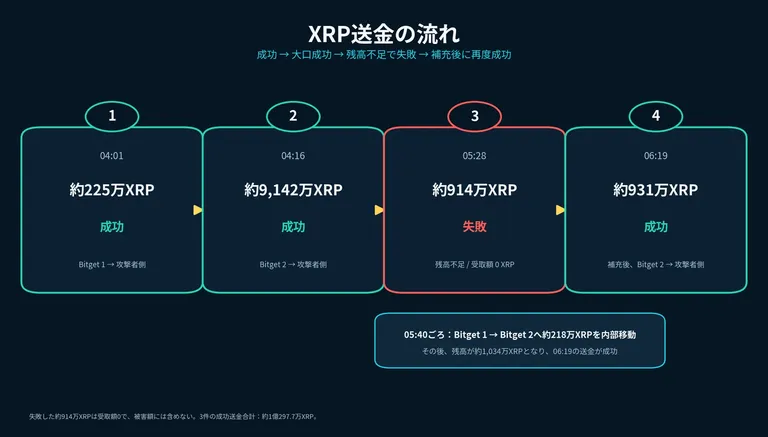
最後の流出は通知の7分前
Bitgetのウォレットから最後に資金が出たのは6時23分で、223.2 ETHでした。CEOの通知が出る7分前です。6時41分に4,590 ETHが動いた記録を「声明の後も流出が続いた」と読む投稿も見られますが、これは攻撃者が自分の新しいウォレットに資金を移しただけで、Bitgetからの新たな流出には当たりません。
資金の一部はBTCへ
流出した資金は、その後も移動を続けています。ブロックチェーン監視を手がけるSlowMistの集計(ChainCatcherが転載)では、攻撃者に関連するアドレスには約6万7,980 ETHと約1億293万XRPなどが残っていました。一部のBNBとETHは、本人確認のいらないチェーン間交換サービスのTHORChainを通じて、ビットコインへ換えられ始めています。
被害額が3つに分かれる理由
資金の流れを追うと、報道によって被害額がばらついている理由も見えてきます。
3つの被害額
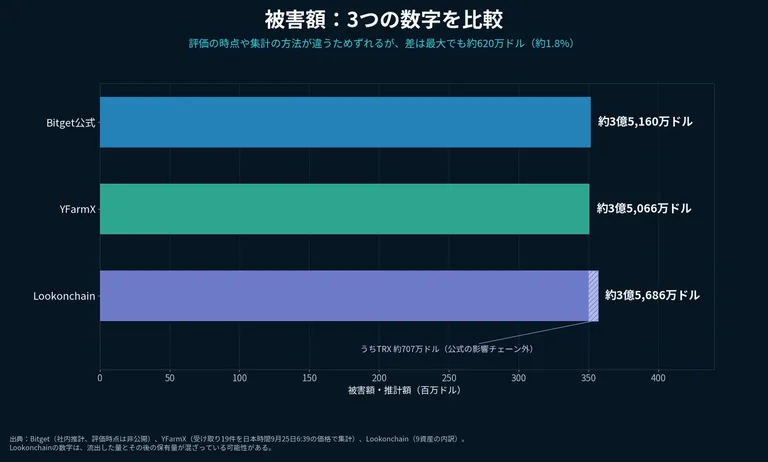
現在、主に3つの数字が出回っています。1つ目は、Bitgetが公表した約3億5,160万ドルです。社内の推計で、どの時点の価格で計算したかは明らかにされていません。2つ目は、YFarmXが送金記録を1件ずつ積み上げた約3億5,066万ドルです。イーサリアム系6チェーンでの16件と、XRPの3件の受け取りを、日本時間9月25日午前6時39分の価格で計算しています。3つ目は、分析アカウントのLookonchainが投稿した9資産の内訳で、合計は約3億5,686万ドルです。
— Lookonchain (@lookonchain) September 25, 2026
公式とYFarmXの差は約94万ドルしかなく、Bitgetの推計は台帳の記録ともよく合っています。YFarmXが数えた「16件+3件」は合計19件で、Chen氏が配信で語った「19件の不正送金」とも件数が一致します。同じ19件を指しているかは確認できていませんが、公式の説明と台帳の記録がかみ合っている材料の一つです。
Lookonchainの数字はやや大きめで、内訳にはSlowMistが集計した「現在の保有量」と一致する項目が含まれています。流出した量と、その後に残っている量が混ざっている可能性が高く、公式の確定値として扱うのは避けるべきです。
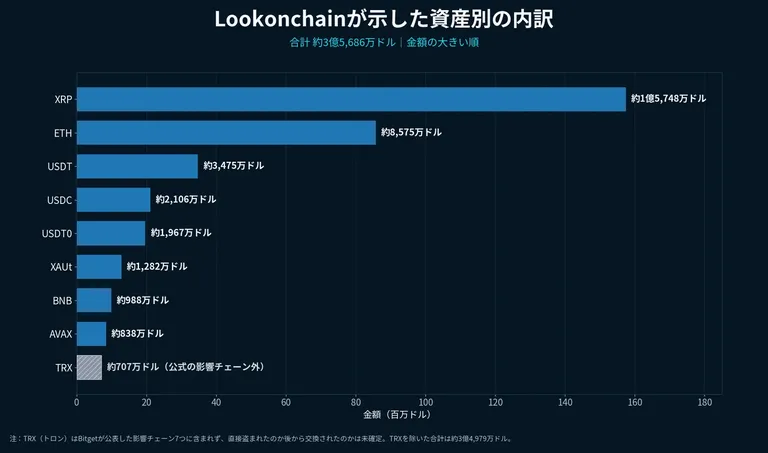
TRXは本当に盗まれたのか
Lookonchainの内訳でとくに注意したいのがTRX(トロン)です。約2,059万TRX(約707万ドル)が入っていますが、Bitgetが公表した影響チェーン7つにトロンは含まれていません。TRXを除くと、Lookonchainの合計は約3億4,979万ドルになり、公式の数字に近づきます。TRXが直接盗まれたのか、攻撃者が後から換えたものなのかは、まだ分かっていません。
ETHは二重計算に注意
ETHの数字にも落とし穴があります。Bitgetから流出した時点のETHは約3万1,890枚ですが、攻撃者がステーブルコインなどをETHに換えた後の保有は約6万7,980枚です。前者は「盗まれた量」、後者は「換金後に持っている量」で、足し合わせると二重計算になります。
北朝鮮の関与は「Bitgetが強く疑う」段階、断定した機関はまだない
誰が攻撃したのかについては、Bitgetの表現が時間とともに強まりました。
強まった北朝鮮への言及
初報の段階では、攻撃経路について調査が終わるまで推測しないとしていました。配信では、Chen氏が「北朝鮮のあるグループが選ぶVPNと一致するIPアドレスを特定した」と述べ、過去の北朝鮮の手口とよく似ているとしつつ、確定ではないと付け加えています。内部犯行は否定しました。14時39分の12時間報告では、IPの特徴とブロックチェーンの分析から、北朝鮮のハッカー集団の既知のパターンと「高度に一致する」と書き、当局に報告したとしています。
— Gracy Chen @Bitget (@GracyBitget) September 25, 2026
「Lazarus」とは名指ししていない
ただし、Bitgetは特定のグループ名を挙げていません。CoinGapeなど一部の海外メディアは「Lazarus(ラザルス)の犯行と疑う」と見出しに掲げましたが、CEOの発言より踏み込んだ表現です。オンチェーン調査者のSpecter氏は、盗まれたXRPの一部が、7月に約2,400万ドルを失ったAFXの事件の犯人アドレスと取引相手を共有していると指摘しました(Cointelegraphが報道)。AFXは北朝鮮系のTraderTraitorの関与を疑っていますが、この指摘は間接的なつながりで、同じ犯人の証明にはなりません。本記事の作成時点で、政府機関や主要な調査会社が今回の事件を北朝鮮によるものと公式に認定した例は確認できていません。
Bybitの前例
参考になるのは2025年2月のBybitの事件です。約15億ドルが盗まれたこの事件では、発生から5日後に米連邦捜査局(FBI)が公式発表で北朝鮮の関与を名指ししました。IPの一致、凍結を避ける資産の選び方、ビットコインへの換金など、今回の状況証拠は北朝鮮系を示しています。それでも、どれも模倣できるか間接的な材料です。現時点では「Bitgetが北朝鮮系の関与を強く疑っている」と受け止めるのが正確です。
補填と出金の行方:原資は5,500 BTCの保護基金
利用者にとって最も気になるのは、失われた資産が本当に補填されるのかでしょう。Bitgetは、損失を査定したうえで保護基金から負担し、その後に基金を補充すると表明しています。
— Bitget (@bitget) September 25, 2026
分岐点はBTC約6万3,900ドル
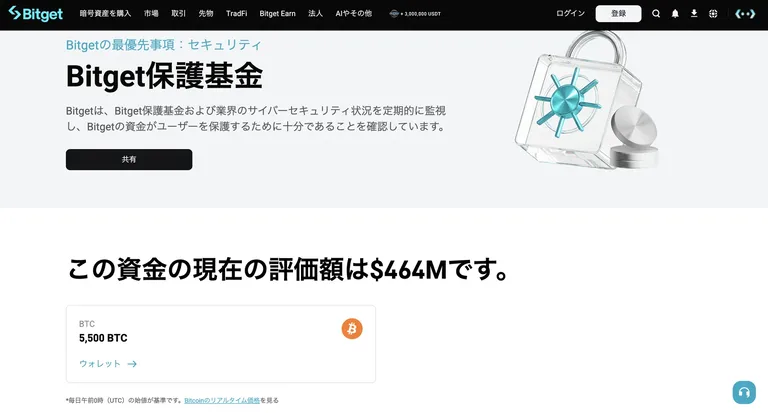
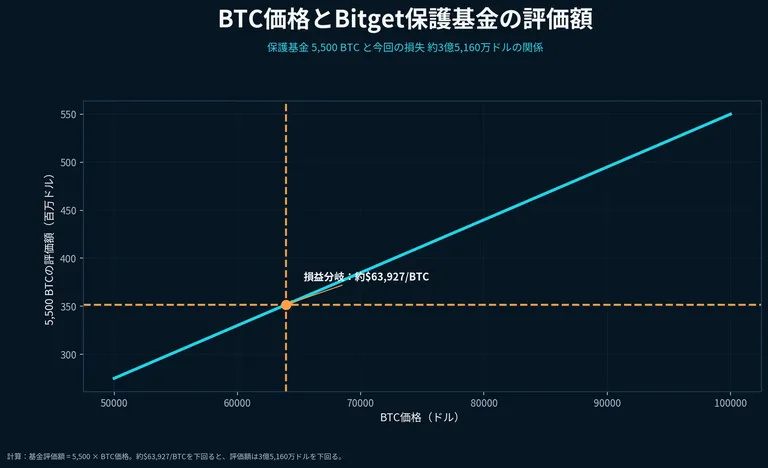
保護基金の中身は5,500 BTCです。公式ページの題名にも「5500 BTC Protection Fund」と書かれています。ビットコインが約8万4,400ドルなら評価額は約4億6,400万ドルで、公式の「4億6,400万ドル超」と一致します。
裏を返せば、この基金の価値はビットコインの価格しだいで動きます。3億5,160万ドルを5,500 BTCで割ると、ビットコインが約6万3,900ドルを下回ると、基金の評価額は今回の損失を割り込む計算です。これは机上の話にとどまりません。同社の8月の月次レポートによると、8月1日にビットコインが約6万2,800ドルまで下がり、基金の評価額は約3億4,530万ドルまで落ちていました。今回の損失額より小さい水準です。
基金の規模自体も縮んでいます。2025年7月の報告では6,500 BTCを保有していましたが、2026年は5,500 BTCになっています。1,000 BTCが減った時期と理由は公表されていません。
自己資産「10億ドル超」は未検証
Bitgetは12時間報告で、保護基金とは別に10億ドルを超える自己資産があり、利用者の資産は1対1で裏付けられているとも説明しました。同社は毎月、準備金証明(PoR:利用者の預かり資産と同額以上を保有していることを示す報告)も公開しており、Forbesによると8月の準備率は122%でした。ただし、10億ドル超の自己資産について第三者の検証は示されていません。補填の具体的な条件は「別途告知する」とされ、基金のビットコインを売って支払うのか、自己資本で立て替えるのかも分かっていません。
出金再開は未定
出金の再開時期も決まっていません。Chen氏は配信で「数時間から数日、数週間はかからない」との見通しを語ったと報じられましたが、12時間報告では「実現できるか分からない時間は約束しない」と表現を改めています。補填と出金の両方が動き出すまでは、「ユーザー資金は安全」という説明の裏付けは道半ばです。
利用者が気をつけたいこと:Walletとの混同と便乗詐欺
補填と出金の行方が見えない間は、混乱に乗じたトラブルも起きやすくなります。
Bitget Walletは影響なし
今回の件で混同されやすいのが、Bitget Walletとの関係です。Bitget Walletは、利用者が自分で鍵を管理するセルフカストディ型のウォレットアプリで、取引所とは別のインフラで運営されています。Bitgetは12時間報告で、Bitget Walletは今回の事件の影響を受けていないと明言しました。取引所の口座とWalletアプリの資産は、別々に考える必要があります。
便乗詐欺に注意
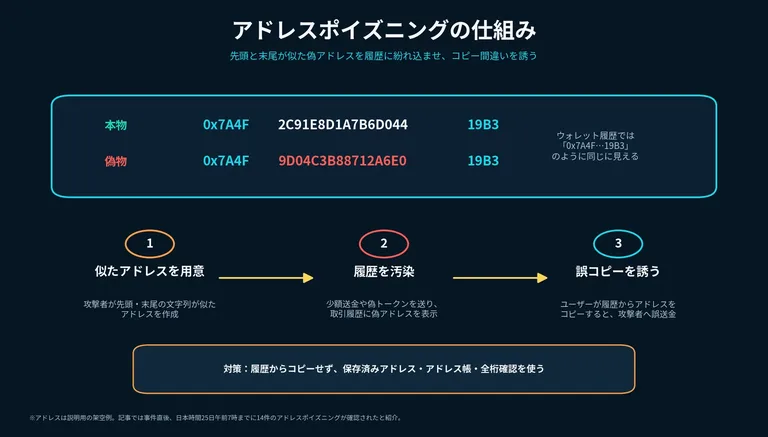
事件の直後は、便乗した詐欺も増えます。Forbesによると、日本時間25日午前7時までに、攻撃者のアドレスに似せたアドレスから偽のトークンを送りつける「アドレスポイズニング」が14件確認されました。送金履歴に紛れ込んだ似たアドレスを、うっかりコピーさせる手口です。「緊急出金」「補填の申請」をうたうリンクやDMにも注意が必要です。Bitgetからの案内かどうかは、同社の公式チャンネル確認ページで確かめられます。
SNSで拡散した「Hyperliquid創業者の予言」は、今回の原因と別の話
事件を受けてSNSでは、分散型取引所Hyperliquid(ハイパーリキッド)の創業者Jeff Yan氏の過去の投稿が「予言していた」として拡散されました。
2023年の「次のFTX」投稿
問題の投稿は2023年4月5日のもので、「Bitgetは次のFTXになるかもしれない」と書かれたスレッドです。
— jeff.hl (@chameleon_jeff) April 5, 2023
ただし、Yan氏が問題にしていたのは注文の約定の公正さでした。高頻度取引を試した際にマッチングエンジン(売り買いの注文を突き合わせる仕組み)が不誠実だと感じたことや、利用者の注文を市場に流さず社内のデスクが相手方になって受ける「Bブック(B-book)」の運用を元関係者から聞いたことを挙げています。今回のウォレット基盤への侵入とは、論点がまったく異なります。
両社の過去の因縁
両社の因縁としては、2025年3月26日にChen氏が、HyperliquidのJELLY銘柄をめぐる対応を「FTX 2.0になりかねない」と批判した投稿があります。
— Gracy Chen @Bitget (@GracyBitget) March 26, 2025
2026年4月に「Chen氏がHyperliquidを『偽のDEX』と呼んだ」とする報道も出回っていますが、元の投稿にこの言葉はなく、2026年4月の投稿自体も確認できませんでした。今回の事件をめぐって、両者が直接やり取りした形跡もありません。関連サービスのBitget Walletは2025年12月にHyperliquidとの統合を発表しており、現在は事業上の接点もあります。
次の焦点は24時間レポートと出金の再開
ここまで見てきたとおり、今回の事件で確かなのは、流出の規模、被害がホットとウォームの一部にとどまったこと、秘密鍵は無事で社内システム経由で送金されたこと、そしてBitgetが保護基金で補填すると表明していることです。
一方で、侵入の入り口、侵害されたシステムが自社製か外部のツールか、資産別の公式な被害内訳、凍結や回収の金額、出金再開の時期、補填の具体的な方法は、まだ示されていません。これらの多くは、日本時間9月26日午前6時30分ごろが期限の24時間レポートで明らかになるはずです。
業界全体にとっての教訓もはっきりしてきました。2025年のBybitの事件では署名の画面が偽装され、今回は署名の手前にある社内システムが突かれました。鍵を厳重に守るだけでは足りず、「その送金指示は本物か」を独立に確かめる仕組みが、取引所の安全性を測る新しい物差しになりそうです。Bitgetが24時間レポートでどこまで具体的に説明し、約束どおりに出金と補填を進められるかが、同社の信頼回復を左右することになりそうです。
Triaカードは世界中で使える仮想通貨クレジットカードで、最大6%が仮想通貨でキャッシュバックされます。
資産運用や最大40倍レバレッジの仮想通貨取引も同一のカード管理アプリから行えます。「バーチャルカードプラン」は期間限定割引となっているため是非この機会に登録しておきましょう。(登録に必要なアクセスコード:MWVJXJ6475)
Triaの特徴
引用元・参考ソース
本記事で参照した一次情報と、報道・分析の出典は次のとおりです。
Bitget公式・関係者の発表
- Bitgetサポートセンター:SECURITY NOTICE(2026年9月24日)
- Gracy Chen CEO:セキュリティ通知(X)
- Gracy Chen CEO:侵入手口の追報(X)
- Gracy Chen CEO:12時間報告(X)
- Bitget公式:保護基金による補填方針(X)
- 謝家印氏:第三者調査の委託(X)
- Gracy Chen CEO:ライブ配信(X)
- Bitget:5500 BTC Protection Fund
- Bitget:保護基金の月次レポート(2026年8月分)
- Bitget:保護基金の月次レポート(2025年7月分、GlobeNewswire配信)
- Bitget:公式チャンネル確認ページ
X投稿(Bitget以外)
- DCF GOD:USDT0の不審な交換の指摘
- Lookonchain:盗難資産の内訳
- Jeff Yan(Hyperliquid):2023年4月5日のスレッド
- Gracy Chen CEO:Hyperliquid批判(2025年3月26日)
ブロックチェーン上の記録と分析
- 0.84 ETHのテスト送金(Blockscout)
- 約9,142万XRPの送金(XRPL Explorer)
- YFarmX:How Bitget's $351.6 million hack unfolded
- ChainCatcher:SlowMistによる攻撃者アドレスの保有量
報道
- Forbes:Bitget Hack Of $351.6 Million Triggers A Withdrawal Freeze
- Unchained:Bitget's Hot and Cold Wallets Hit in Suspected Hack Worth More Than $180 Million
- Decrypt:Bitget Hacked as $350 Million Vanishes From Crypto Exchange Wallets
- Cointelegraph:Bitget CEO suspects North Korea behind $352M hack, citing IP clues
- TechFlow:Behind Bitget's $351 Million Hack
- TheStreet:Bitget CEO confirms $351.6M hack, withdrawals paused
- CryptoSlate:Bitget's $351.6 million hack pushes September crypto losses to 2026 high
- CoinGape:Over $157M in XRP Stolen in Bitget Hack
- FBI(IC3):North Korea Responsible for $1.5 Billion Bybit Hack
- GlobeNewswire:Bitget Wallet Integrates Hyperliquid
注記:本記事は2026年9月25日夕方(日本時間)時点の公開情報をもとに作成しています。ブロックチェーン上の送金時刻と数量は第三者の分析による再構成で、Bitgetの公式記録ではありません。本記事は情報提供を目的としたもので、投資を勧誘するものではありません。
利益相反の開示:【編集部で記入】
Pick up
ニュース/解説記事
-

ALL
-

NFT
-

Web3ゲーム
-

DeFi
-

取引所