

主要コード非公開でもハッキング成立、490万ドル流出|Injective
よきょい


レイヤー1ブロックチェーンのInjectiveで8月31日、約3時間42分にわたりブロックが生成されない状態が発生しました。原因はバイナリーオプション市場を悪用した攻撃で、約490万ドル相当がイーサリアムへ移されています。
OFFICIAL STATEMENT FROM INJECTIVE
Yesterday, Injective contributors coordinated an accelerated network upgrade that took longer than initially expected to complete across all validators and ecosystem infrastructure.
The Injective blockchain and INJ remained secure throughout…— Injective 🥷 (@injective) September 1, 2026
財団は9月1日に「停止ではなくアップグレード」と説明し、コンセンサスとネイティブトークンINJ、ステーキング資産に影響はなかったとしています。
複数の調査者の分析によれば、攻撃の起点は市場識別子(market_id)の衝突です。Injectiveはオラクル種別、ティッカー、決済通貨、オラクル記号、提供元を区切り文字も長さ情報もなく連結してmarket_idを生成していました。攻撃者はこの性質を利用し、INJ建ての保険基金がUSDC建てバイナリーオプション市場の識別子と衝突する状態を作ります。価格が付かず返金処理へ回るとき、システムはUSDC建ての不足を、結びついたINJ基金の生の数値で埋めようとしました。
299個の使い捨て市場
攻撃の手順は機械的でした。攻撃者は自らが管理者となるバイナリーオプション市場を立ち上げ、自前のオラクルを紐づけます。オラクル記号には「NO_PRICE_FOR_REFUND」を含む文字列が使われ、満期と決済のタイムスタンプは約10秒差、手数料は極小、想定元本は上限なし。あらゆるパラメータが「価格なし返金」の経路へ一直線に向かうよう設定され、こうした短命の市場が299個作られました。
緊急版v1.20.3-safeharbor.1では、保険基金の通貨単位チェックが追加され、メインネットでのバイナリーオプション決済が無効化されました。修正がプロトコルの中核コードに入ったという事実は、脆弱性がアプリ側ではなくチェーン本体のモジュールにあったことを示します。
ソースを閉じても攻撃者は見つけた
もう一つ指摘されているのが、Injectiveが中核コードのリポジトリを非公開にしていた点です。攻撃者に脆弱性を見つけにくくするという狙いでしたが、今回の攻撃はソースコードを読まなくても成立します。市場を作り、オラクルを紐づけ、返金経路を踏むという操作は、いずれも公開されたインターフェースから可能だからです。秘匿は攻撃者ではなく監査する側の目を減らしました。
停止中の広報も批判を集めました。公式アカウントは同時間帯に新機能の宣伝を2回投稿し、停止には触れていません。詳細な事後検証は未公表で、最終的な損失額、負担した主体、補填の原資も明らかにされていません。

Ether.fiカードは普段のお買い物からネットショッピングまで、Visa加盟店で幅広く使える仮想通貨クレジットカードです。対象のカード決済で3%のキャッシュバックが受けられます。
仮想通貨を国内の取引所で日本円に換えて銀行口座へ出金する。そんな手間を省いて、日常の支払いをもっとスムーズに。
現在、エントリーモデルの年会費は無料なので是非この機会に登録してみましょう!
Ether.fiカードとは?
Ether.fiカードは普段のお買い物からネットショッピングまで、Visa加盟店で幅広く使える仮想通貨クレジットカードです。対象のカード決済で3%のキャッシュバックが受けられます。
仮想通貨を国内の取引所で日本円に換えて銀行口座へ出金する。そんな手間を省いて、日常の支払いをもっとスムーズに。
現在、エントリーモデルの年会費は無料なので是非この機会に登録してみましょう!
Ether.fiカードとは?
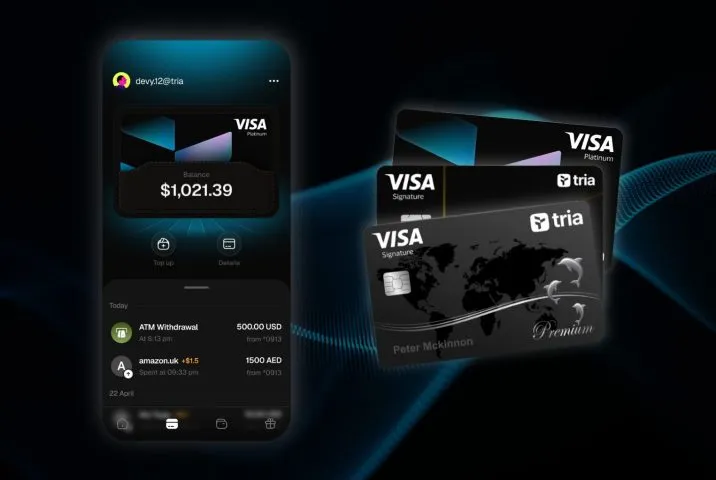
Triaカードは世界中で使える仮想通貨クレジットカードで、最大6%が仮想通貨でキャッシュバックされます。
資産運用や最大40倍レバレッジの仮想通貨取引も同一のカード管理アプリから行えます。「バーチャルカードプラン」は期間限定割引となっているため是非この機会に登録しておきましょう。(登録に必要なアクセスコード:MWVJXJ6475)
Triaの特徴
Pick up
ニュース/解説記事
-

ALL
-

NFT
-

Web3ゲーム
-

DeFi
-

取引所