

日本で5700万人の個人情報流出が判明|金融庁は金融機関に注意喚起
Crypto Times 編集部


国内外で企業や政府機関を狙ったサイバー攻撃が相次ぐなか、日本では直近約1カ月間に延べ5700万人分の個人情報流出が明らかになりました。こうした状況を受けてか、金融庁は10月9日、金融機関などに対してセキュリティ対策の点検や本人確認手続きの強化を求める注意喚起を公表しました。
具体的には、飲食チェーン「焼肉きんぐ」を展開する物語コーポレーションで約1078万人分、カーシェアリングサービス「タイムズカー」を運営するパーク24で約660万人分の個人情報が流出したとされています。ただし、これらは情報漏洩が明らかになった時期を基準とする集計であり、すべての攻撃が約1カ月間に発生したわけではありません。また、人数は延べ数のため、実際の被害者数とは異なる可能性があります。
さらに、旅行予約サイト「skyticket(スカイチケット)」を運営するアドベンチャーが最大で約1464万件の顧客情報が流出した可能性があると新たに発表。氏名、生年月日、メールアドレス、電話番号、郵便番号・住所、振込み時の依頼人名義、ログインパスワード(ハッシュ化状態のもの)などが流出したとしています。
金融庁が本人確認の厳格化を要請
金融庁は10月9日、金融機関などに対してサイバーセキュリティ対策の強化と各種取引の申し込みにおける本人確認の徹底を要請しました。
特に警戒しているのは運転免許証などの本人確認書類の画像が流出し、第三者によるなりすましや金融サービスの不正利用につながるリスクです。
金融機関に対しては外部委託先を含めたセキュリティ管理体制や不正アクセスが発生した場合の対応手順を改めて点検するよう求めています。不備が確認された場合にはリスクに応じた改善措置を速やかに実施する必要があります。
また、オンラインで口座開設などを受け付ける際には提出された本人確認書類や顔写真に不自然な点がないか、確認を徹底するよう促しています。
さらに、2027年4月1日からは犯罪収益移転防止法施行規則の改正により、本人確認書類の画像を送信する方式が廃止され、原則としてICチップ情報を読み取る方式へ一本化される予定です。
金融庁は今回の事態を踏まえ、制度の施行を待たず、可能な限り早期に新しい本人確認方式へ移行することも求めました。
AI悪用の可能性も調査へ
相次ぐサイバー攻撃については人工知能(AI)が悪用されている可能性も指摘されています。
日本政府は実態の把握を進めています。尾崎正直官房副長官は10月9日の記者会見で最近のサイバー攻撃にAIが関与したかどうかについて、関係省庁や警察当局の情報をもとに早急に分析する考えを示しました。
ただし、現時点では個々の攻撃の背景や相互の関連性は判明しておらず、AIの関与が確認されたわけではありません。
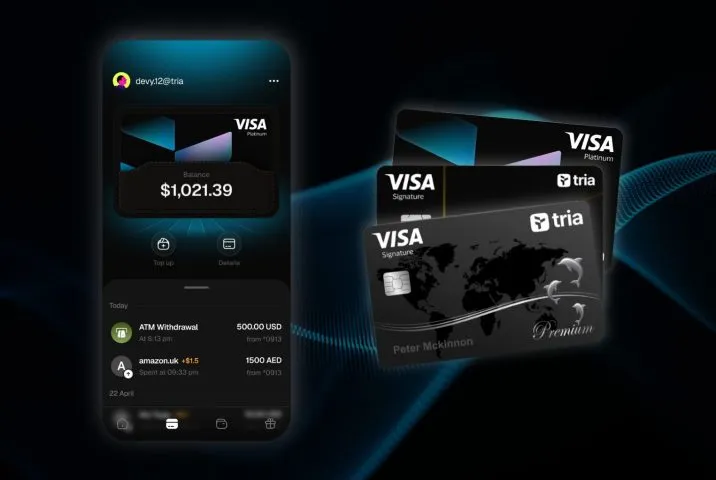
Triaカードは世界中で使える仮想通貨クレジットカードで、最大6%が仮想通貨でキャッシュバックされます。
資産運用や最大40倍レバレッジの仮想通貨取引も同一のカード管理アプリから行えます。「バーチャルカードプラン」は期間限定割引となっているため是非この機会に登録しておきましょう。(登録に必要なアクセスコード:MWVJXJ6475)
Triaの特徴
Pick up
ニュース/解説記事
-

ALL
-

NFT
-

Web3ゲーム
-

DeFi
-

取引所